

OTP par SMS : à quoi sert un code à usage unique, et jusqu'où lui faire confiance
Un OTP par SMS est un code à usage unique envoyé sur le téléphone d'une personne pour vérifier qu'elle est bien celle qu'elle prétend être. C'est la méthode de vérification la plus répandue, parce qu'elle fonctionne sur n'importe quel mobile, sans rien installer. C'est aussi celle dont les autorités françaises rappellent publiquement les limites. Cette page traite les deux faces, dans cet ordre. D'abord ce qu'en disent l'Agence du Numérique en Santé et l'ANSSI, cité sans reformulation. Ensuite le périmètre où ce code reste un choix pertinent, la façon de rédiger le message, et les réglages à poser dans votre application. La Fabrique SMS achemine ces messages depuis une plateforme française. Le reste des décisions vous appartient.
Nos offres et services d'envoi d'OTP par SMS
Une précision d’abord, car elle évite un malentendu courant. Une plateforme SMS transporte un message. Elle ne fabrique pas le code, ne fixe pas sa durée de vie et ne le contrôle pas au moment de la saisie. Ces trois opérations se déroulent dans votre application. Ce que vous choisissez chez un opérateur de messages, c’est la façon dont le code voyage : délai de remise, route empruntée, nom affiché à l’écran, trace de ce qui est arrivé.
L'API SMS, pour déclencher le code depuis votre application
Un code part parce qu’un utilisateur vient de cliquer, jamais parce qu’un opérateur l’a préparé. Le raccordement passe donc par l’API SMS : votre application appelle la plateforme à l’instant voulu, en transmettant le numéro, le texte et l’émetteur. La vérification en deux étapes figure parmi les usages prévus par ce raccordement, au même titre que l’envoi unitaire et la personnalisation de l’émetteur. La documentation est publiée sur la page API SMS France, et le branchement se fait une seule fois.
Une API SMS pour l’envoi de codes OTP permet ainsi d’intégrer ce déclenchement directement au parcours de l’utilisateur. Lors d’une inscription, d’une connexion ou d’une vérification, votre application transmet le message au moment où le code vient d’être généré, tandis que le suivi de l’envoi permet de connaître son statut de remise. La logique de création et de validation de l’OTP reste, elle, entièrement du côté de votre application.
Le Forfait Libre ou le Forfait Pro, suivant le rythme de vos vérifications
Le volume d’un dispositif de vérification suit vos inscriptions et vos connexions. Il ne se planifie pas.
- Forfait Libre : des crédits SMS payés à l’unité, sans abonnement ni engagement. L’entrée qui convient quand seules les créations de compte sont concernées, ou quand le rythme reste inconnu.
- Forfait Pro : une formule mensuelle ouvrant des conditions tarifaires plus favorables et les fonctions avancées de la plateforme, statistiques détaillées comprises. Elle prend son sens dès que les vérifications tournent toute l’année.
L’unité de compte ne change pas : un message parti retire un crédit. Le tarif unitaire dépend de la quantité achetée, à la baisse quand celle-ci augmente, et du pays de destination. Rien ne s’ajoute au moment de l’ouverture du compte, rien n’apparaît en cours de route, et les montants restent en euros. Les paliers sont publiés sur la page prix SMS professionnels, tarifs transparents.
La Campagne SMS gérée, pour le paramétrage initial
La prestation Campagne SMS gérée est une prise en charge clé en main par notre équipe. Sur un dispositif de vérification, elle intervient sur ce qui se passe dans la plateforme, et là seulement. La génération du code, sa durée de vie et son contrôle restent chez vous, dans votre application : c’est la répartition des rôles qu’il faut avoir en tête avant de demander un devis.
Qu'est-ce qu'un OTP par SMS ?
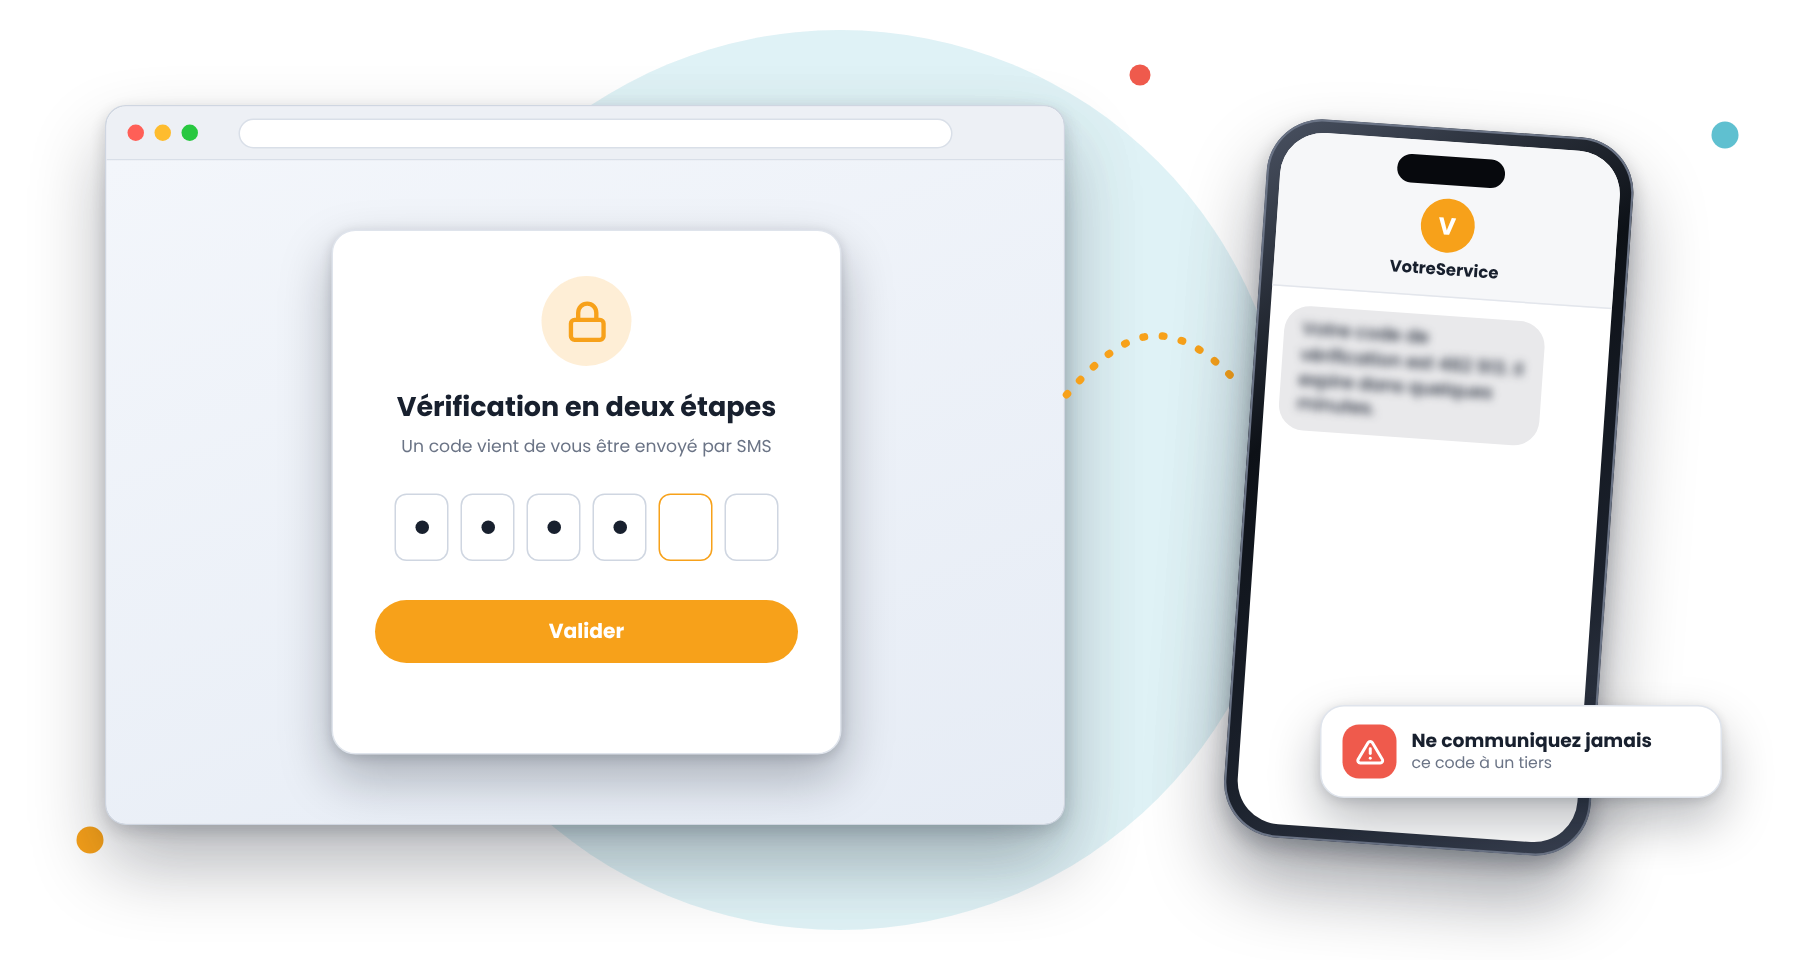
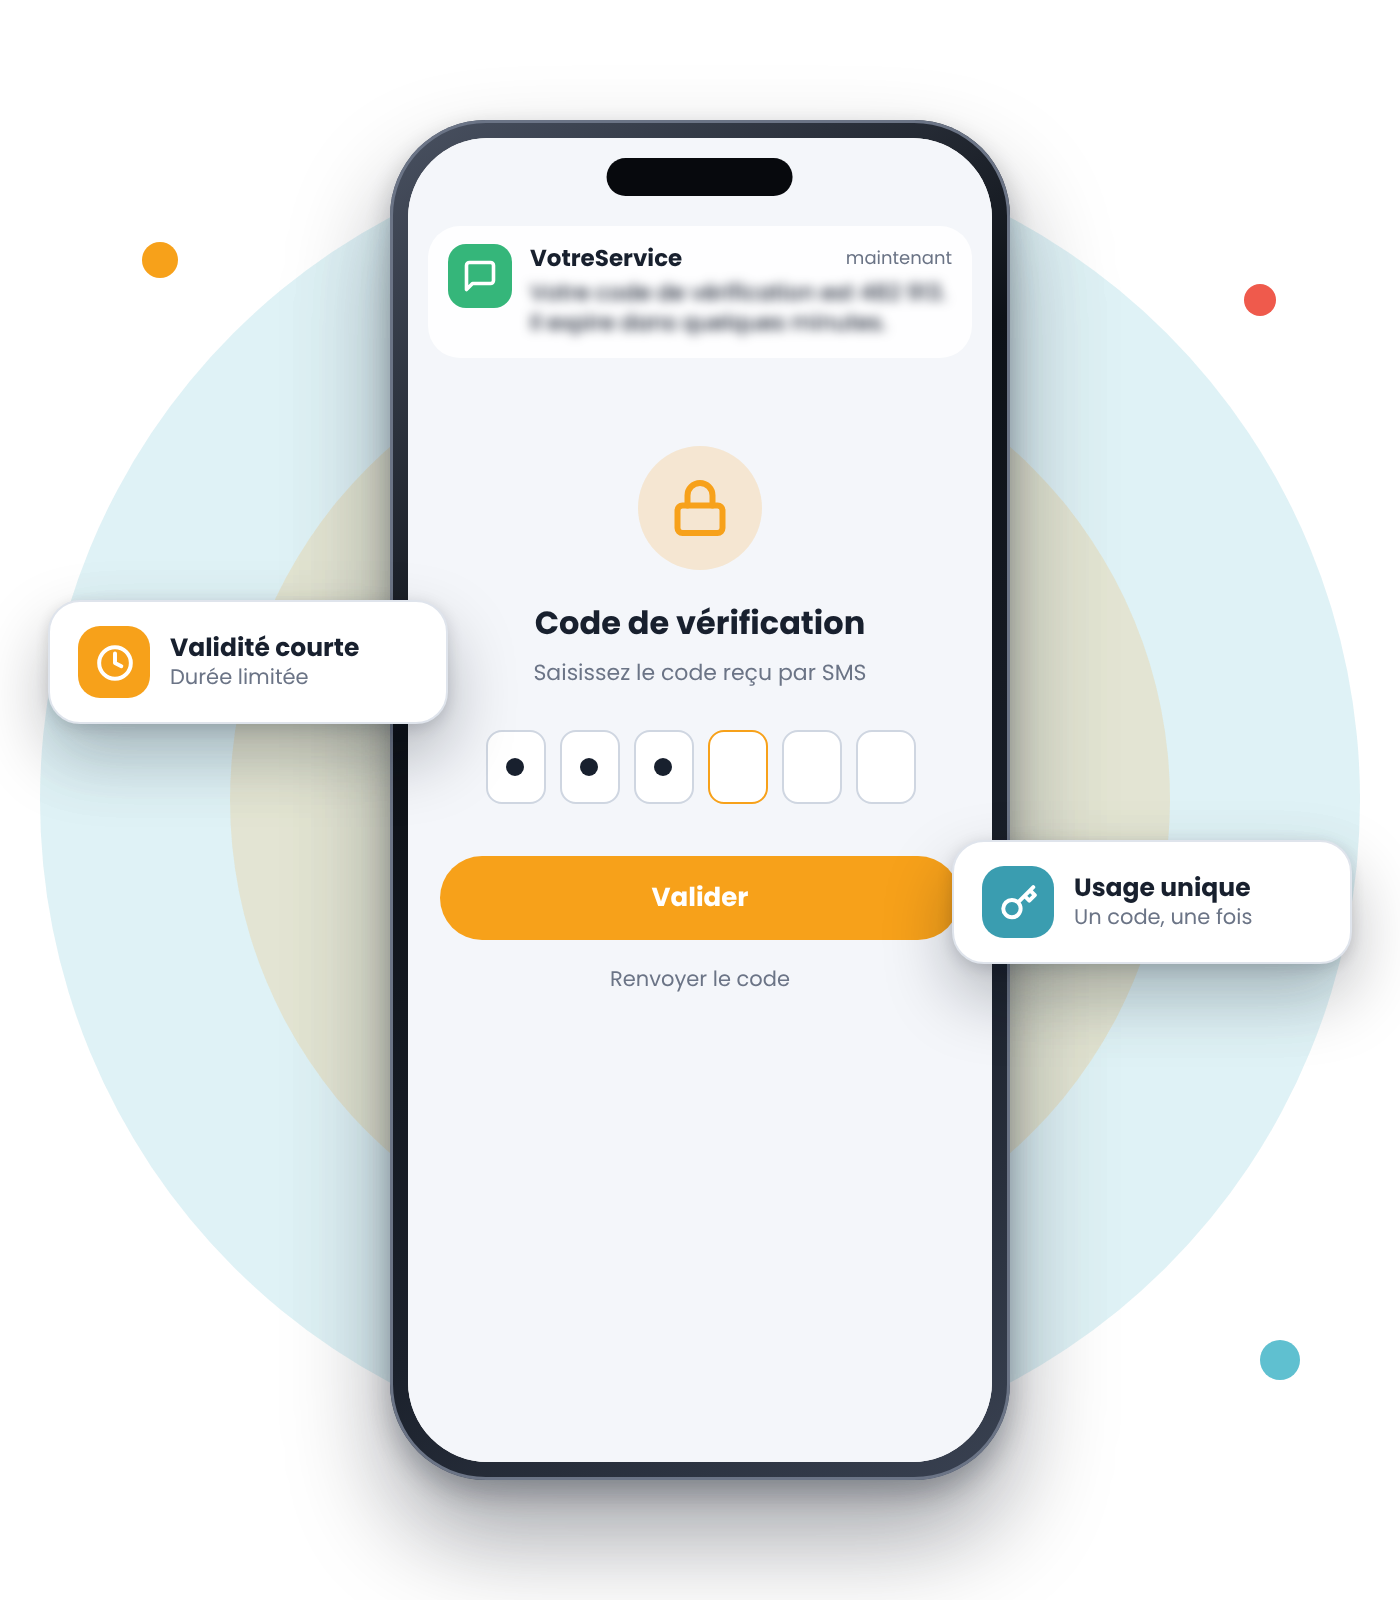
OTP est l’abréviation de One Time Password, mot de passe à usage unique. Il s’agit d’un code court, valable une seule fois et pendant une durée brève, transmis par SMS au numéro déclaré par la personne. Une fois saisi et accepté, il ne sert plus. Une fois expiré non plus.
Deux mots méritent d’être distingués. La double authentification, notée 2FA, consiste à demander deux éléments de nature différente pour établir l’identité d’une personne : quelque chose qu’elle connaît, comme un mot de passe, et quelque chose qu’elle détient, comme un téléphone. Au-delà de deux éléments, on parle d’authentification multifacteur, souvent abrégée en MFA. Le facteur de possession désigne l’élément détenu. Le code reçu par SMS prétend en jouer le rôle, et c’est ce point que les autorités discutent.
Trois usages se cachent derrière le même code, et tout le reste de cette page découle de leur différence.
- Vérifier qu’un numéro appartient bien à la personne. À l’inscription, l’entreprise veut savoir que le mobile saisi est joignable et qu’il est celui de son nouvel utilisateur. Le code constate une détention à cet instant, rien de plus : il ne dit rien de l’identité réelle du titulaire.
- Confirmer une action. La personne est déjà identifiée et valide quelque chose : un changement, une commande, une demande.
- Servir de second facteur d’authentification. Le code devient une barrière d’accès, en complément d’un mot de passe. C’est l’usage le plus exigeant, et le seul sur lequel les autorités se prononcent frontalement.
Ce que disent l'Agence du Numérique en Santé et l'ANSSI
Aucune page commerciale ne gagne à passer sous silence ce que publient les autorités sur son propre sujet. Voici les deux textes qui comptent, cités tels quels.
La position de l'Agence du Numérique en Santé
Dans sa réponse intitulée Pourquoi l’OTP mail ou SMS n’est pas recommandé, l’Agence du Numérique en Santé énumère trois vulnérabilités :
> « La transmission d’un code OTP par SMS présente plusieurs vulnérabilités : > > – interception des SMS sur le réseau téléphonique ; > – interception ou copie du SMS par une application malveillante sur le téléphone du destinataire ; > – transfert de la carte SIM destinatrice par un attaquant (« SIM swapping »). »
Puis elle en tire une conclusion sans détour :
> « Ainsi l’OTP SMS ne constitue pas un facteur d’authentification sûr. Même associé à un mot de passe, il ne permet pas d’obtenir un moyen d’authentification fiable, et c’est pourquoi il a été abandonné dans le domaine bancaire pour les opérations sensibles. »
Source : Agence du Numérique en Santé, réponse mise à jour le 29 juillet 2026.
Deux remarques sur la portée de ce texte. Il émane de l’agence chargée du numérique en santé, dans le cadre de sa politique de sécurité des systèmes d’information de santé, et il vise les opérations sensibles. Il n’écrit nulle part que l’envoi d’un code par SMS serait interdit, et nous ne le lui ferons pas dire. Il n’y a rien à atténuer non plus : la phrase vaut y compris lorsque le code accompagne un mot de passe.
Le raisonnement de l'ANSSI
L’ANSSI apporte la clé qui permet de s’y retrouver, dans ses Recommandations relatives à l’authentification multifacteur et aux mots de passe. Elle rappelle que ses préconisations ne s’appliquent pas uniformément :
> « Les recommandations de ce guide doivent être analysées vis-à-vis du contexte dans lequel l’authentification s’effectue. En effet, l’authentification sur un site de réservation d’un terrain de tennis et l’authentification sur un réseau contenant des données sensibles ne font pas face aux mêmes menaces et n’ont donc pas les mêmes besoins de sécurité. »
Ses recommandations principales tiennent en trois lignes : « Mener une analyse de risque lors de la mise en place de moyens d’authentification. Privilégier l’utilisation de l’authentification multifacteur. Privilégier l’utilisation de l’authentification reposant sur un facteur de possession. »
Source : ANSSI, guide publié le 8 octobre 2021.
La comparaison entre un terrain de tennis et un réseau de données sensibles n’est pas une image de notre fabrication : elle vient du guide. Elle dit que le niveau d’authentification se choisit selon le risque encouru, et non selon ce qui se fait ailleurs. C’est ce raisonnement qui permet de placer correctement un code envoyé par SMS.
Où l'OTP par SMS reste pertinent, où il ne l'est pas
De ce qui précède découle une grille utilisable dès demain.
Ce à quoi il répond bien.
- Vérifier qu’un numéro est bien celui de la personne qui s’inscrit. Le code ne protège aucun accès : il constate une détention à un instant donné.
- Confirmer une action réversible ou de faible enjeu, dans un parcours où la personne est déjà identifiée.
- Compléter une procédure de récupération d’accès qui repose aussi sur d’autres éléments.
- Joindre une population qui n’installera pas d’application dédiée, ne dispose pas d’un téléphone récent ou n’a pas de connexion de données. Cette réalité explique à elle seule la persistance du canal.
Ce à quoi il ne répond pas seul.
- L’accès à des données de santé ou à d’autres données sensibles, terrain exact de la réponse citée plus haut.
- La validation d’une opération financière sensible : le texte rappelle que le secteur bancaire l’a écarté pour ces opérations.
- La protection d’un compte à privilèges, où la compromission ouvre l’accès à tout le reste.
Entre les deux, c’est l’analyse de risque qui tranche. L’ANSSI la place en tête de ses recommandations, et elle appartient à l’entreprise qui exploite le service, pas au fournisseur du canal. Posez la bonne question : que peut faire une personne qui franchit cette étape sans y avoir droit ? Consulter un historique de commandes n’appelle pas le même raisonnement que consulter un dossier médical. Aucune plateforme d’envoi ne peut y répondre à votre place.
Envoyer un OTP par SMS depuis votre application
Le trajet tient en quatre temps, et il vaut mieux savoir qui fait quoi à chacun.
1. Code généré
Votre application génère le code et le garde de son côté. Elle l’associe au compte, à l’instant de la demande et à une échéance. Il n’a pas vocation à être conservé en clair ni à survivre à son usage.
2. Code envoyé
Elle appelle la plateforme pour l’expédier. L’appel transmet le numéro, le texte et le nom de l’émetteur. Le message part immédiatement : il n’a d’utilité que dans la minute qui suit.
3. Code saisi
La personne saisit le code. Elle bascule de son navigateur à ses messages, lit, revient et recopie. Ce trajet dure plus longtemps qu’on ne l’imagine en salle de réunion.
4. Code vérifié
Votre application compare et décide. Elle confronte la saisie au code attendu, vérifie l’échéance, compte les tentatives, puis accepte ou refuse.
Le délai de remise pèse plus lourd ici qu’ailleurs. Une confirmation de commande en retard reste utile ; un code qui arrive après l’abandon de la personne provoque une seconde demande. La couche technique qui relie votre application aux opérateurs est décrite sur notre page consacrée à la passerelle SMS. Le cadre plus large des messages déclenchés par un événement est traité sur la page SMS transactionnel sécurisé.
Écrire le message : ce qu'il contient, ce qu'il ne contient jamais
Partez de la façon dont une usurpation se déroule. Quelqu’un appelle votre cliente, se présente comme un collaborateur de votre service, invoque un incident, puis déclenche lui-même l’envoi du code depuis votre formulaire. Elle reçoit un message authentique, qui vient bien de chez vous, à la seconde où on le lui annonce. Il ne lui reste qu’à le lire à voix haute.
À cet instant, le texte du message est la dernière chose qui puisse l’arrêter. D’où ce qu’il porte :
- le nom de l’organisation qui l’envoie ;
- le code, isolé et lisible d’un coup d’œil ;
- sa durée de validité, exprimée simplement ;
- un avertissement explicite indiquant qu’aucun membre de votre équipe ne réclamera jamais ce code, ni par téléphone, ni par message.
Et ce qu’il ne porte jamais : aucune adresse web, aucune invitation à répondre, aucun détail sur l’opération en cours. Un code accompagné d’un contexte détaillé devient un argument dans la bouche de celui qui appelle. Un exemple complet, variables entre crochets :
> [NOM DE L’ENTREPRISE] : votre code de vérification est [CODE]. Il expire dans [DURÉE]. Aucun membre de notre équipe ne vous demandera jamais ce code.
Reste l’en-tête, lu avant le texte. L’émetteur personnalisé substitue le nom de votre organisation à la suite de chiffres habituelle. Gardez le même partout : un nom stable finit par être associé à votre service, et un message qui l’imite devient plus facile à repérer. Ce n’est pas une barrière technique, c’est un repère visuel.
Les garde-fous à poser dans votre application
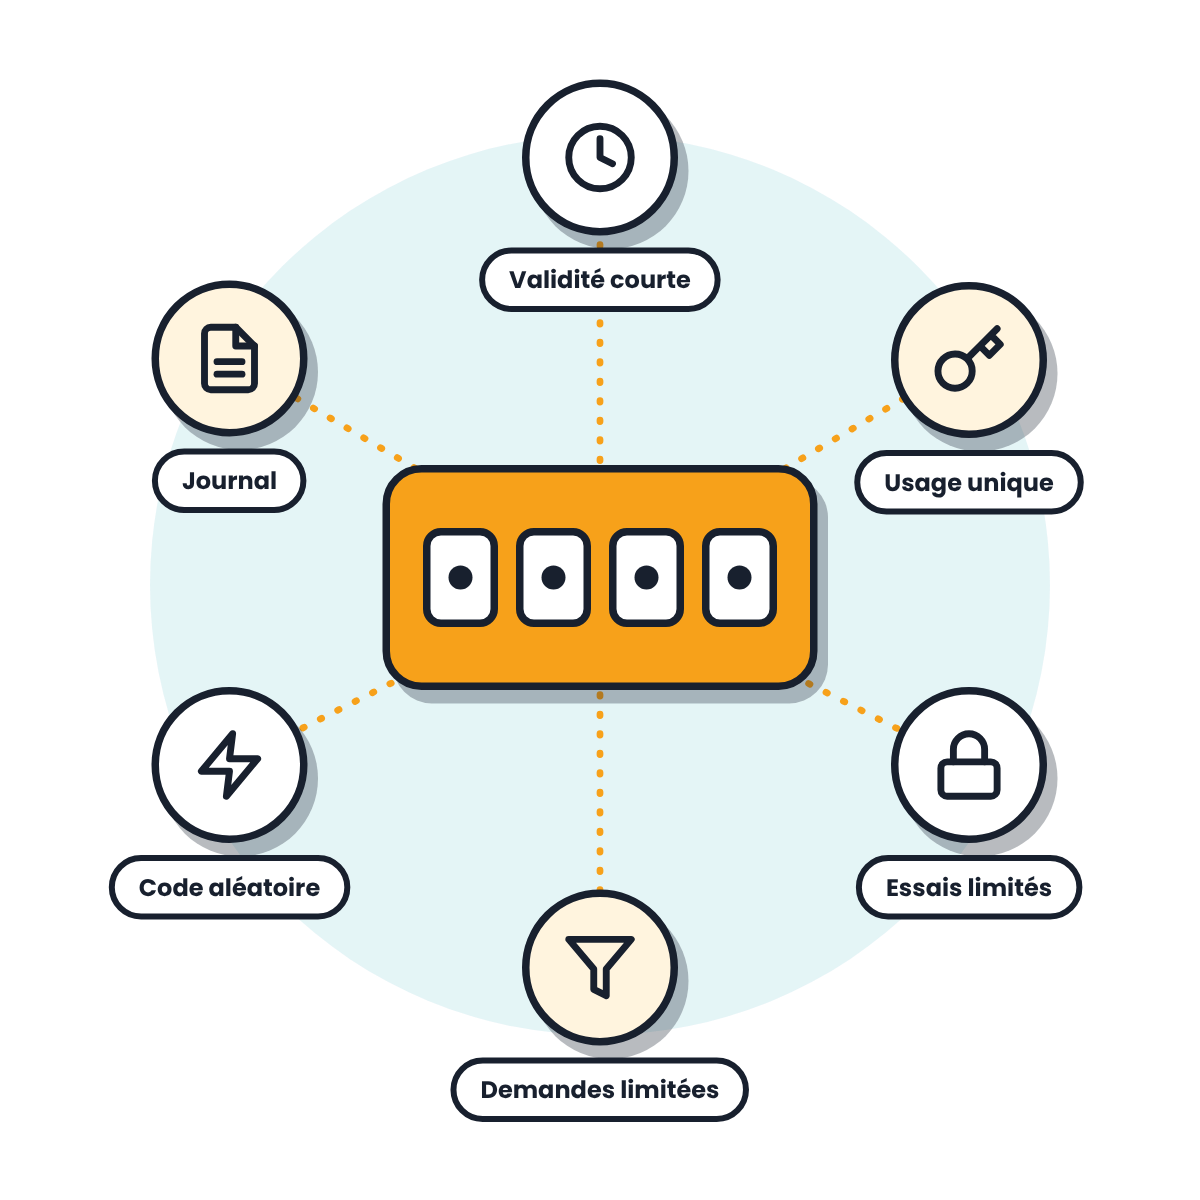
Cette section porte l’essentiel du travail, et on la trouve rarement ailleurs. Aucun de ces réglages ne concerne le canal : ils se posent tous dans le code de votre application.
- Une durée de validité courte, et réellement appliquée. Une fenêtre brève limite la période pendant laquelle un code intercepté reste utilisable. Encore faut-il que l’échéance soit contrôlée à la vérification, et pas seulement affichée dans le message.
- Un code invalidé dès la première utilisation réussie. Une fois qu’il a servi, il doit être marqué comme consommé et refusé ensuite, même si l’échéance n’est pas atteinte. C’est la définition de l’usage unique, et c’est souvent oublié.
- Un nombre d’essais de saisie limité. Sans plafond, un code court se devine par répétition. Comptez les tentatives par demande, bloquez temporairement au-delà d’un seuil raisonnable, et invalidez le code en cours. Le blocage doit rester temporaire, sinon il devient un moyen d’immobiliser un compte.
- Une limitation du nombre de demandes par numéro et par période. Ce réglage protège deux fois : il empêche l’acharnement sur un même compte, et il évite qu’un formulaire public serve à provoquer des envois en série vers des numéros dont les titulaires n’ont rien demandé. Prévoyez un délai minimal entre deux demandes, avec un message clair invitant à patienter.
- Un code généré aléatoirement, jamais prévisible. Il ne doit dépendre ni de l’heure, ni du numéro, ni d’un compteur. Utilisez un générateur adapté à un usage de sécurité, et une longueur suffisante pour que le tirage au hasard ne soit pas une stratégie viable.
- Une journalisation des demandes et des vérifications. Conservez qui a demandé un code, quand, depuis quelle origine, et si la vérification a réussi. Ces traces servent à repérer un comportement anormal et à comprendre un incident après coup. Elles se limitent aux données nécessaires à cette finalité, et le code n’a pas à y figurer.
- Une méthode de secours qui ne devienne pas le maillon faible. Une partie de vos utilisateurs ne recevra pas le message : numéro changé, téléphone perdu, séjour à l’étranger. Il faut donc un chemin de rattrapage. Le piège est connu : si ce chemin est plus permissif que la vérification qu’il remplace, c’est lui qui sera attaqué. Une procédure de secours doit exiger au moins autant que la voie normale.
Un dernier point, par honnêteté. Ces réglages appartiennent à votre application et à personne d’autre. Aucun fournisseur de messages, le nôtre compris, ne peut les poser à votre place ni compenser leur absence par la qualité de son acheminement. Une plateforme vous dit si le message est parti et s’il a été remis. La suite dépend de ce que vous avez écrit.
Ce que les entreprises vérifient avec un code par SMS
Six situations reviennent d’un secteur à l’autre. Le niveau d’enjeu n’est pas le même, et c’est lui qui décide si le SMS suffit.
- Création de compte et vérification du numéro. Enjeu faible : le code constate que le mobile déclaré est joignable.
- Connexion depuis un appareil inconnu. Enjeu moyen : le code complète un mot de passe déjà saisi. À arbitrer selon ce que protège le compte, et selon le niveau de sécurité que vous devez à vos utilisateurs sur cet appareil.
- Changement de coordonnées dans un espace client. Enjeu variable : modifier une adresse de livraison n’a pas la portée d’un changement de coordonnées bancaires.
- Validation d’une action à la demande d’un conseiller. Enjeu élevé, et cas le plus exposé au scénario décrit plus haut. Encadrez la procédure interne autant que le message.
- Acceptation d’un document à distance. Enjeu variable selon la portée de l’engagement, à voir avec votre conseil juridique.
- Récupération d’un accès perdu. Enjeu élevé, puisque cette voie contourne les moyens habituels.
Les réflexes à transmettre à vos utilisateurs, en particulier celui de ne jamais communiquer un code reçu, sont détaillés sur notre page consacrée à la manière de protéger ses clients avec les SMS.
Pourquoi passer par La Fabrique SMS
Sur ce sujet, ce qui précède pèse autant que la promesse commerciale. Quatre points restent vérifiables.
- Un acheminement pensé pour la vitesse. Les envois premium empruntent une route directe opérateur : le message passe de la plateforme à l’opérateur du destinataire sans étape intermédiaire. Sur un message dont l’utilité se joue à la minute, un trajet court est aussi un trajet plus simple à diagnostiquer quand il échoue.
- Un nom d’expéditeur qui vous appartient. L’émetteur personnalisé fait apparaître le nom de votre société en en-tête, sur vos vérifications comme sur vos autres envois.
- Des données qui ne quittent pas la France. Les numéros que vous nous confiez, comme le service qui les traite, restent sur le territoire, et vos questions se posent en français. La marque relève du groupe Flexin.
- Un journal de ce qui est parti. Un dispositif de vérification tourne sans surveillance jusqu’au jour où il s’arrête. Ce jour-là, le détail message par message, avec son statut de remise, est ce qui permet de distinguer une panne d’acheminement d’un défaut dans votre application.
Questions fréquentes
Retrouvez les réponses aux questions les plus posées. Une autre question ? Contactez-nous.
Que signifie OTP ?
OTP est l’abréviation anglaise de One Time Password, mot de passe à usage unique. Le terme désigne un code valable une seule fois, transmis à la personne pour qu’elle prouve qu’elle détient le téléphone associé à son compte. Selon les interfaces, on parle d’OTP par SMS, de code de vérification ou de code à usage unique.
Combien de temps un code OTP reste-t-il valable ?
Cette durée est décidée par l’application qui produit le code, jamais par la plateforme qui achemine le message. Le bon réglage se situe entre deux contraintes : une fenêtre étroite réduit la période d’exposition, une fenêtre trop étroite fait échouer les personnes qui lisent leurs messages dans une zone mal couverte. Observez le temps de saisie réel de vos utilisateurs, puis ajustez.
L'OTP par SMS est-il sûr ?
Sur le terrain de l’authentification, l’Agence du Numérique en Santé conclut, pour les systèmes d’information de santé et les opérations sensibles, que ce moyen ne constitue pas un facteur d’authentification sûr, même adossé à un mot de passe, en s’appuyant sur trois vulnérabilités connues. L’ANSSI ne tranche pas de la même façon : elle demande d’apprécier chaque situation au regard du risque encouru. La réponse pratique n’est donc pas binaire : elle dépend de ce que le code protège chez vous, et cette appréciation vous revient.
Que faire si l'on reçoit un code OTP que l'on n'a pas demandé ?
Ne le communiquer à personne et ne pas le saisir. Un code non sollicité signale qu’un tiers a déclenché une demande avec votre numéro. Rendez-vous alors sur le service concerné par vos moyens habituels, sans passer par un lien reçu, changez votre mot de passe si un compte existe, puis signalez l’événement. Côté entreprise, ce signalement mérite d’être écouté : il révèle souvent une série de demandes automatisées.
Peut-on envoyer des OTP par SMS sans développeur ?
Pas pour un dispositif en production. L’interface web permet d’envoyer un message à la main, mais une vérification suppose qu’un système génère le code, l’associe à une session, l’expédie au bon moment, puis le contrôle. Ce travail se fait dans votre application. Le raccordement à l’API se réalise une fois ; les garde-fous décrits plus haut, eux, se codent et se testent.
Le code OTP doit-il contenir un lien pour aller plus vite ?
Non, et le gain de temps ne compense pas ce qu’il coûte. Placer une adresse web à côté d’un code habitue vos utilisateurs à voir cohabiter les deux, ce qui rend un faux message plus crédible. Le message doit rester lisible sans rien ouvrir, et tenir dans la fenêtre visible sur un écran verrouillé. Si un parcours vous paraît trop long sans lien, c’est le parcours qu’il faut revoir.
Une question sur le délai de remise, sur le nom d’émetteur à déclarer ou sur le forfait adapté à votre volume de vérifications ? Ces points se règlent avant la mise en service.
